🧑💻 站长说:我只是本地运行了一下,也没有Telegram 7.2.9以下的版本去测试验证,写了个简单的使用说明在源码包里面,有兴趣的自己玩。
📦 简介
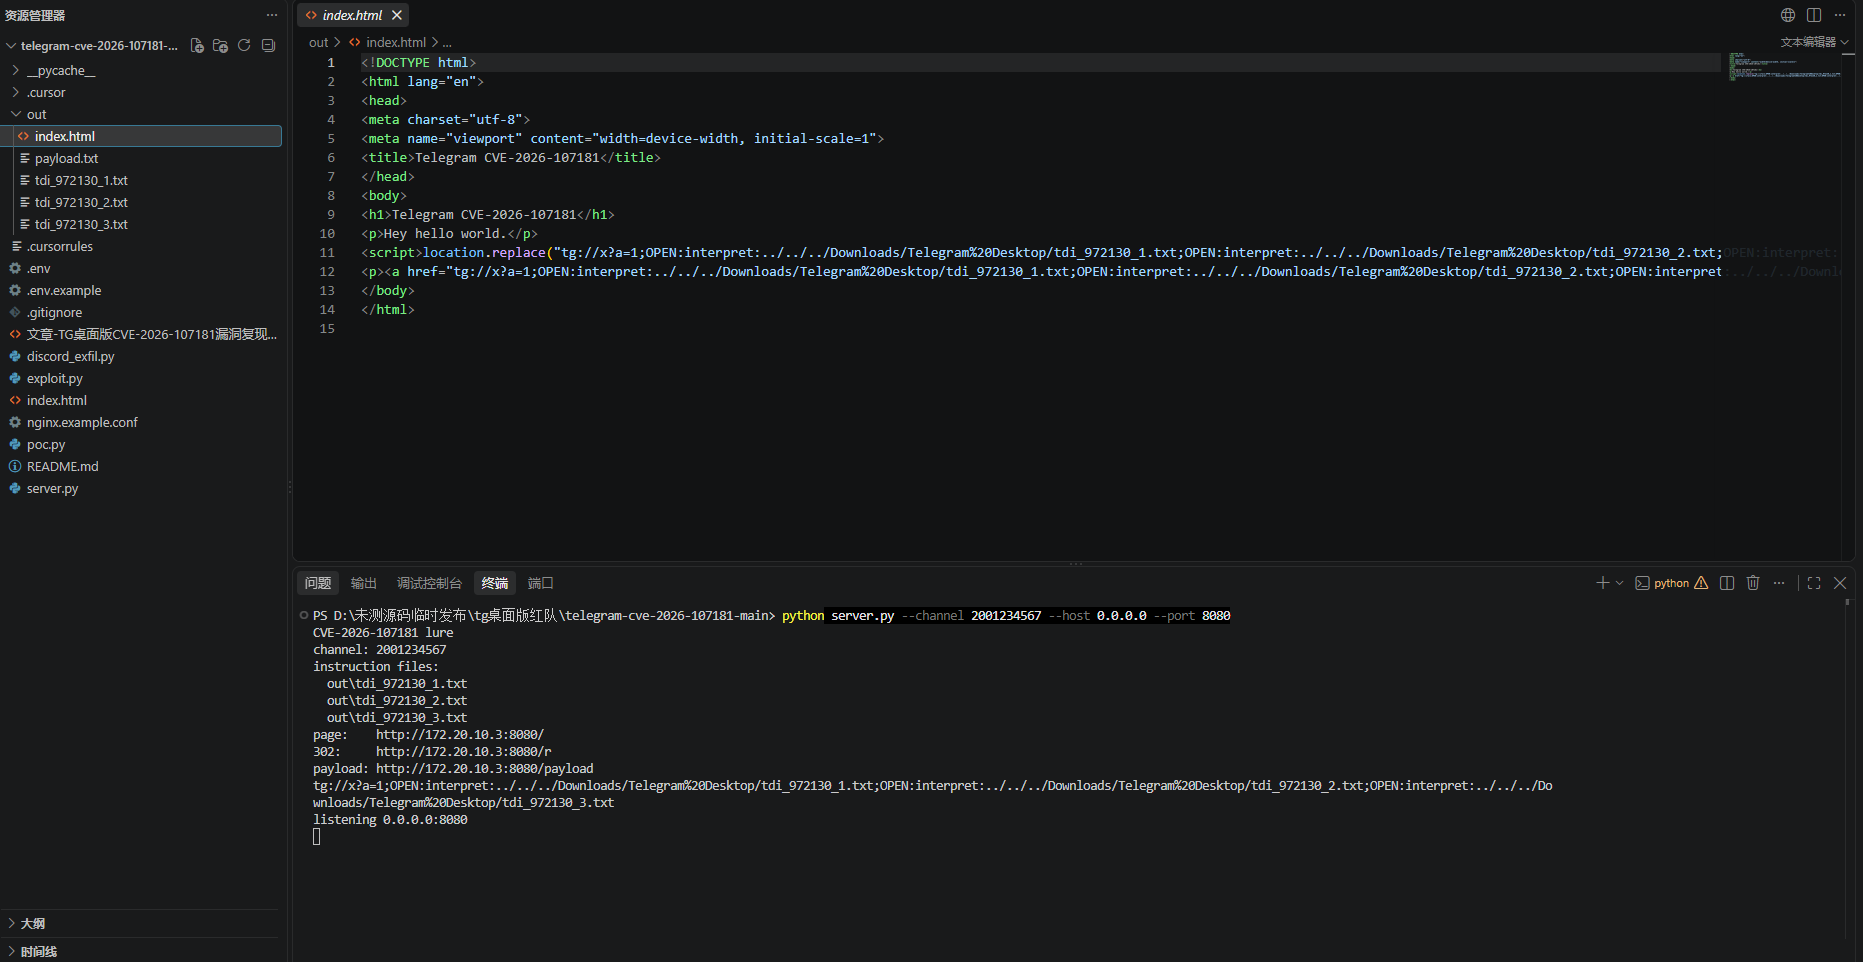
Telegram桌面版漏洞复现工具 CVE-2026-107181漏洞复现工具 是一款 Python 漏洞验证(PoC)工具,演示一个 https 链接如何被解析为 interpret: 指令、导致本地 tdata 会话文件被自动上传的原理,仅对Telegram桌面版 7.2.9以下有效。
纯英文 · 完全开源 · 无加密混淆
本站未做部署验证,请阅读声明后自行在隔离测试环境评估。
⚡ 功能说明
- 🎯 诱饵页面服务:内置 HTTP 服务,hello world 页面自动跳转构造好的 tg:// 载荷
- ⚙️ 载荷生成:一键生成 LF 指令文件与分号注入的 tg:// URL
- 🔒 会话泄露演示:演示 tdata/key_datas 等会话密钥文件的自动上传路径
- 📤 外发监听(可选):监听下载目录,将落盘文件转发至 Discord Webhook
🛠 源码信息
| 界面语言 | 纯英文 |
| 开源状态 | 完全开源(含完整 Python 源码) |
| 是否加密 | 无加密(明文可读) |
| 二开多语言 | 有限支持(文字硬编码,无 i18n 框架) |
📋 技术栈
| 后端 | Python 3(仅标准库,无第三方依赖) |
| 前端 | 静态 HTML(hello world 诱饵页) |
| 数据库 | 无 |
| 部署 | 单命令启动 HTTP 服务,可选 Nginx 反向代理 |
💬 常见问题
Q:源码是什么界面语言?能扩展多语言吗?
A:界面为纯英文,文字硬编码、无 i18n 框架,扩展多语言需修改源码(有限支持)。
Q:为何标未测试?是否全开源?有无加密?
A:本站未做部署验证,故标未测试;代码完整、明文可读、无加密混淆,属漏洞复现 PoC。
Q:装不上怎么办?能否商用?
A:无技术支持,建议隔离环境评估;仅用于漏洞提醒与学习研究,严禁商用与非法用途。
🏷️ 相关标签
CVE-2026-107181 · Telegram · IPC注入 · 漏洞复现 · Python · tdata泄露
⚠️ 本源码仅供学习研究与漏洞提醒,请勿用于非法用途。
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。
