🧑💻 站长说:周六遭到了这个攻击,现在漏洞成功复现写了一个python脚本,有兴趣的自己拿去玩,本站已经修复了该漏洞。
📦 简介
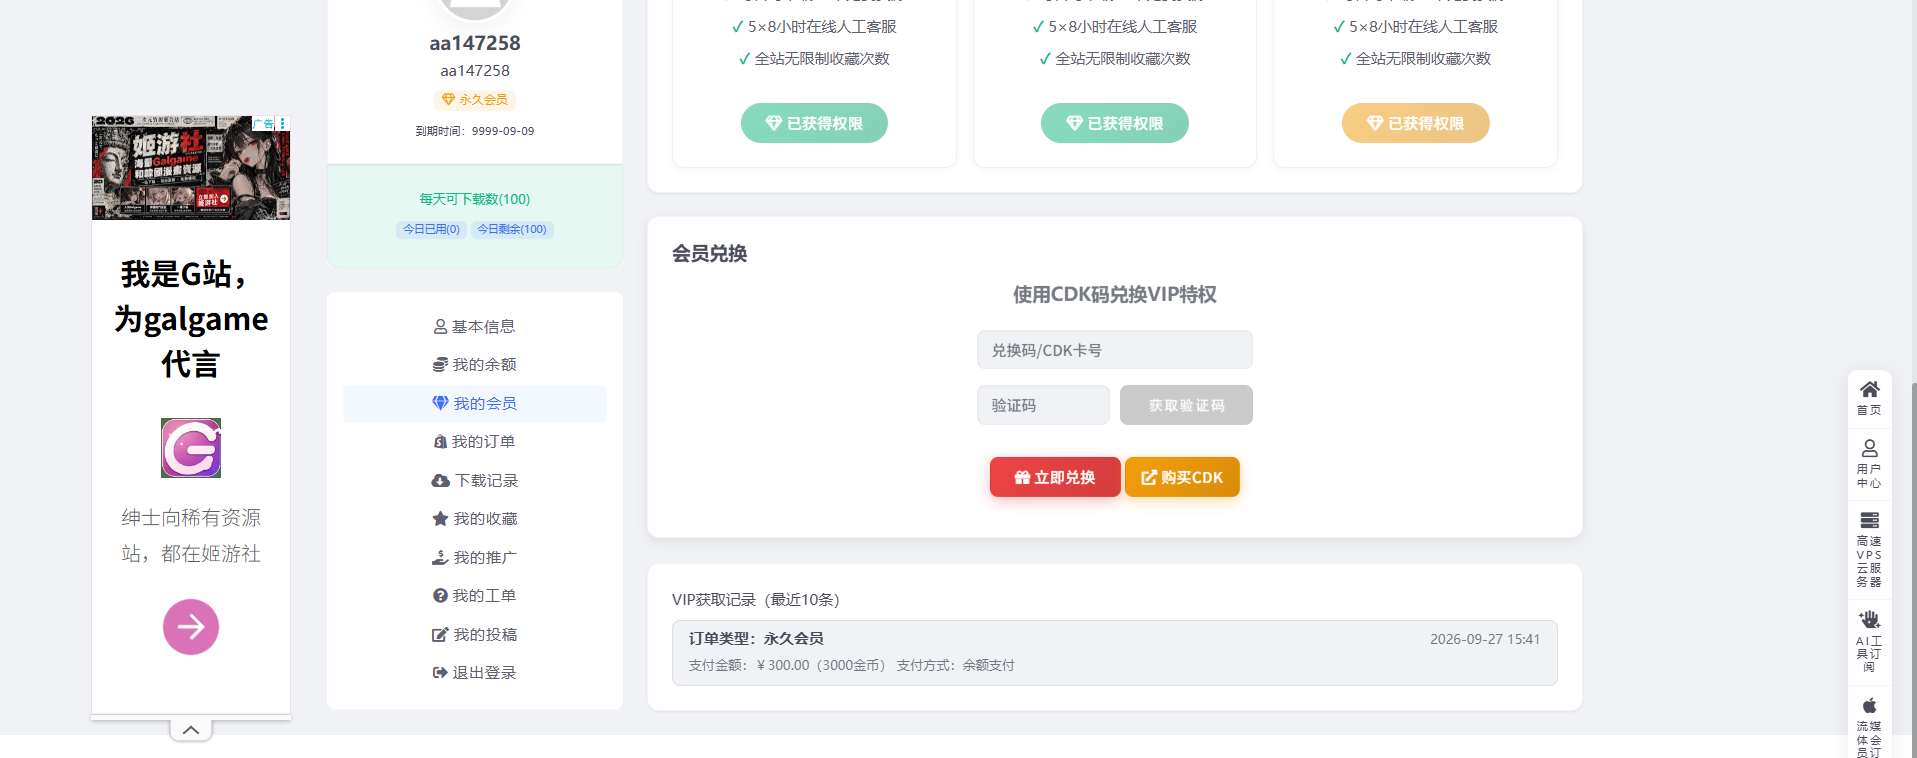
RiPro-V5 10.3 高危漏洞链利用源码 其日主题RiPro-V5 ≤10.3 版本的 pay_callback 参数路径穿越漏洞(LFI):攻击者仅凭一个普通订阅者账号,即可发文章、任意充值、购买任意资源,完全绕过站点经济体系,这套源码就是用于验证并复现该漏洞所用。
中英双语 · 商业主题(核心含授权混淆) · 支持二开多语言
⚡ 漏洞链拆解
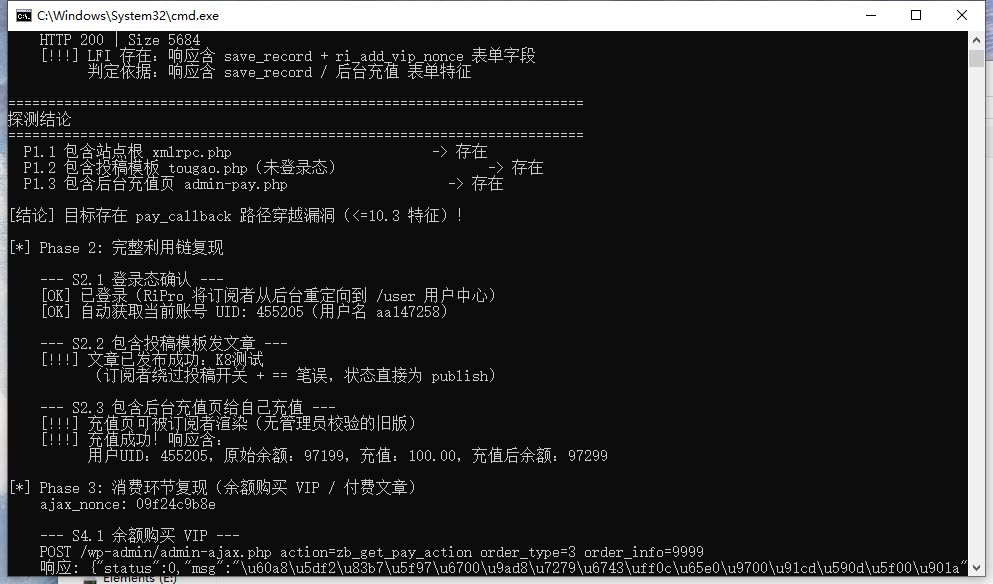
- 🚀 Step1 路径穿越:pay_callback / pay_callback_file 参数无过滤拼接模板路径,任意主题文件可被当模板执行
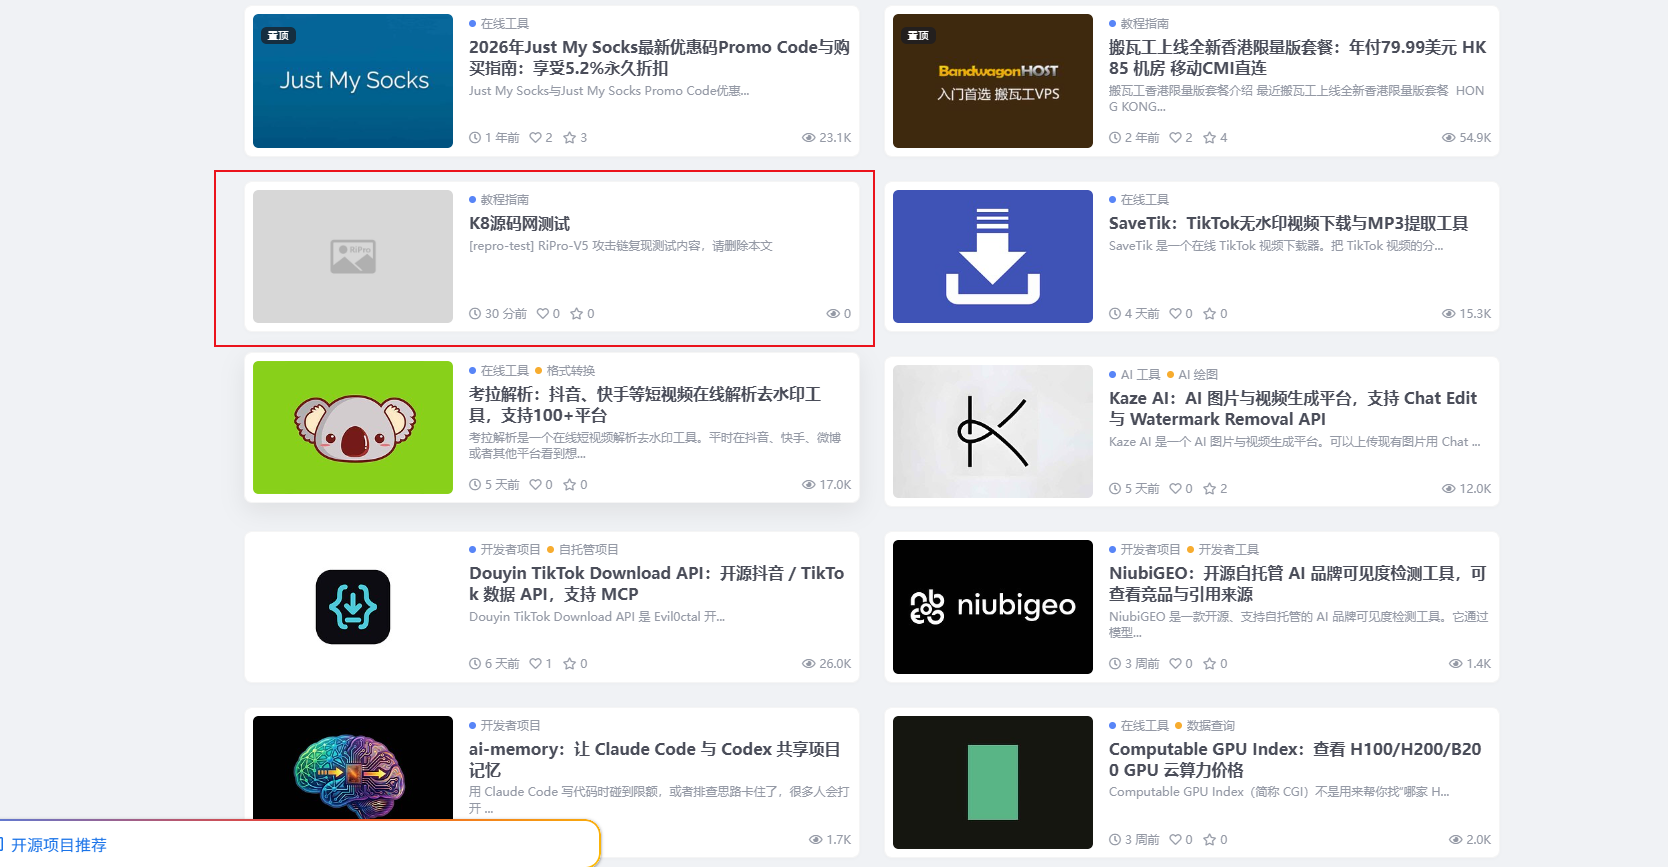
- 🎯 Step2 绕过投稿开关:包含投稿模板直发文章,双等号笔误使订阅者文章状态直接 publish
- 🔒 Step3 无校验充值:包含后台充值页,只验 nonce 不验管理员身份,可给自己加任意余额
- ⚙️ Step4 余额消费:非法余额可直接购买 VIP、付费文章并下载,形成完整闭环
- ✅ 已完整复现:以上四步均在测试站实测通过(含支付成功订单)
🛠 漏洞信息
| 影响版本 | RiPro-V5 ≤ 10.3 |
| 漏洞类型 | 路径穿越(LFI) → 权限绕过 → 任意充值 |
| 危害等级 | 🔴 高危(订阅者即可攻破站点经济体系) |
| 修复版本 | 10.4(路径白名单 + realpath 校验) |
| 复现状态 | ✅ 测试站完整复现 |
📋 技术栈
| 前端 | HTML5 + CSS3 + Bootstrap + JS |
| 后端 | PHP 7.4+(WordPress 主题) |
| 数据库 | MySQL(WordPress 标准结构) |
| 部署 | WordPress 5.x + RiPro-V5 主题 |
📥 研究产出
- 完整漏洞链技术分析(含源码定位与原理)
- 手动复现步骤(供自查验证)
- 中招痕迹检测方法(异常文章 / 余额 / 订单)
- 修复与残留清理清单
💬 常见问题
Q:哪些版本受影响?如何自查?
A:RiPro-V5 ≤ 10.3 受影响。自查:后台「外观 → 主题」查看版本号;检查订阅者是否异常直接发布文章、是否出现非本人操作的用户余额与订单记录。
Q:如何修复?
A:① 立即升级主题至 10.4;② 检查并删除可疑订阅者账号;③ 轮换登录密钥踢出残留会话;④ 清理恶意文章与订单。
Q:为什么选择公开?
A:本站已被此漏洞链入侵过,且大量站点仍停留 10.3。公开是为了让老用户尽快升级,避免成为下一个受害者。
🏷️ 相关标签
RiPro-V5漏洞, WordPress主题漏洞, 路径穿越, LFI, 主题安全, 网站安全
⚠️ 本文仅供安全研究与自查修复参考,请勿用于非法用途。
本站(k8code / K8源码网)更多亲测源码持续更新中
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。
